Lauréat French Tech 2030 Made in France

Evertrust Cryptographic Posture Management

Maîtrisez votre posture cryptographique.

Prouvez-la, à la demande.

Transformez vos données cryptographiques en décisions, en preuves et en un plan gouverné pour répondre à la conformité réglementaire et préparer la migration post-quantique.

Note moyenne de 5/5 sur Gartner Peer Insights

Conçu par l'équipe qui gère déjà le cycle de vie des certificats de 50+ entreprises régulées partout en Europe.

La découverte cryptographique n'est pas le seul livrable attendu par les auditeurs

Evertrust CPM transforme chaque constat en preuve, confrontée à vos politiques, envoyée en remédiation via vos outils, et exportable en un clic.

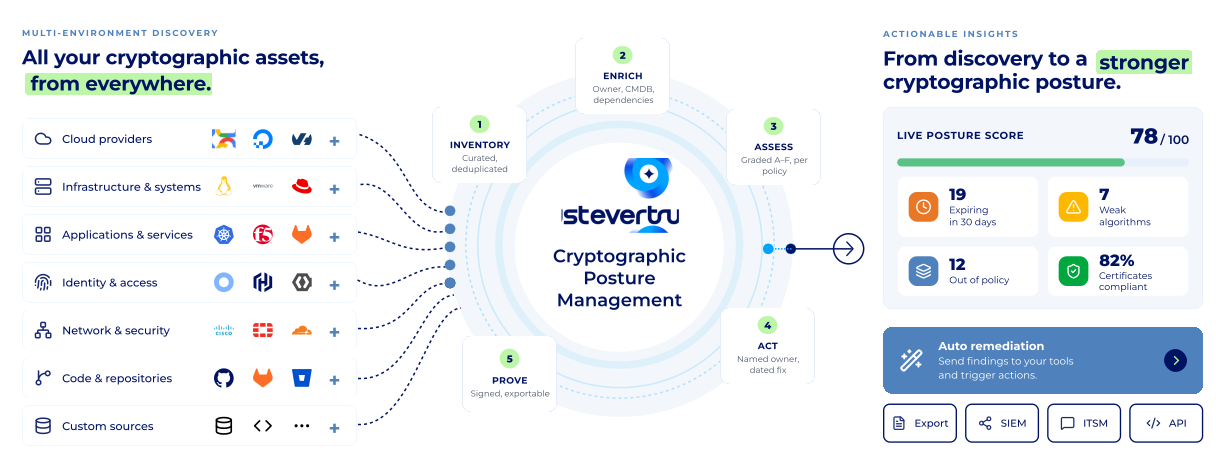
Découverte multi-environnements — Tous vos actifs cryptographiques, où qu'ils se trouvent.

Analyses exploitables — De la découverte à une posture cryptographique plus solide.

Fournisseurs cloud, infrastructure, applications, identité, réseau, dépôts de code et sources personnalisées alimentent la boucle Evertrust CPM — inventorier, enrichir, évaluer, agir, prouver — qui produit un score de posture à jour de 78 sur 100, avec certificats expirants, algorithmes faibles, actifs hors politique et certificats conformes

Qu'est-ce que la gestion de la posture cryptographique (CPM) ?

La gestion de la posture cryptographique applique à la cryptographie la discipline des postures de sécurité : connaître chaque certificat et chaque clé en service, évaluer chacun au regard de vos politiques, corriger ce qui est faible et prouver la conformité à la demande.

La plupart des équipes savent déjà produire une liste de certificats et de clés. Évaluer cette liste au regard de NIS2, DORA ou PCI-DSS, et le prouver à la demande, reste un travail manuel et ponctuel, répété à chaque cycle d'audit. Evertrust CPM transforme cette liste en un référentiel gouverné et évalué en continu, où chaque correction est vérifiée et chaque export signé.

Ce que les équipes obtiennent avec Evertrust CPM

Conçu pour celles et ceux qui répondent à l'auditeur.

Équipes GRC et conformité

Responsables de preuves que vous ne pouvez pas produire aujourd'hui. On vous remet des exports techniques et on vous demande un rapport pour vendredi.

Une préparation d'audit en minutes, pas en semaines. Exportez un rapport de posture à jour au lieu de reconstruire les preuves de zéro.
RSSI, DSI et responsables sécurité

Deux comptes à rebours sont lancés : le réglementaire et le quantique. Le conseil veut des chiffres, et l'alternative, c'est l'amende.

Un score de posture unique, assorti d'une trajectoire, quand le conseil demande à quel point vous êtes réellement exposés.

Responsables PKI et cryptographie

Les clés et les certificats sont dispersés entre AC, HSM, clouds et code, et personne ne détient la carte complète.

Voyez chaque dépendance, de la clé à l'application, avant toute rotation de clé, tout renouvellement ou tout changement d'algorithme.

Équipes d'exploitation

Responsables de tout, propriétaires de rien sur le papier. Chaque constat cryptographique atterrit sur votre bureau, quel que soit le système concerné.

Les constats arrivent déjà attribués à une équipe propriétaire, avec la correction raccordée à votre outil de tickets et à vos automatisations.

Vous ne savez pas où vous en êtes ?

Obtenez la fiche produit CPM : architecture, connecteurs, référentiels couverts, options de déploiement.

Télécharger la fiche produit

Comment ça marche

Ce que les équipes peuvent faire avec Evertrust CPM

Découvrir, corriger. Prouver.
Cinq étapes referment la boucle, dans un seul produit.
Chacune répond à une question que posera un auditeur.

« Qu'avez-vous réellement ? »

Étape 1

Découvrez chaque actif cryptographique. Faites ressortir ce qui compte.

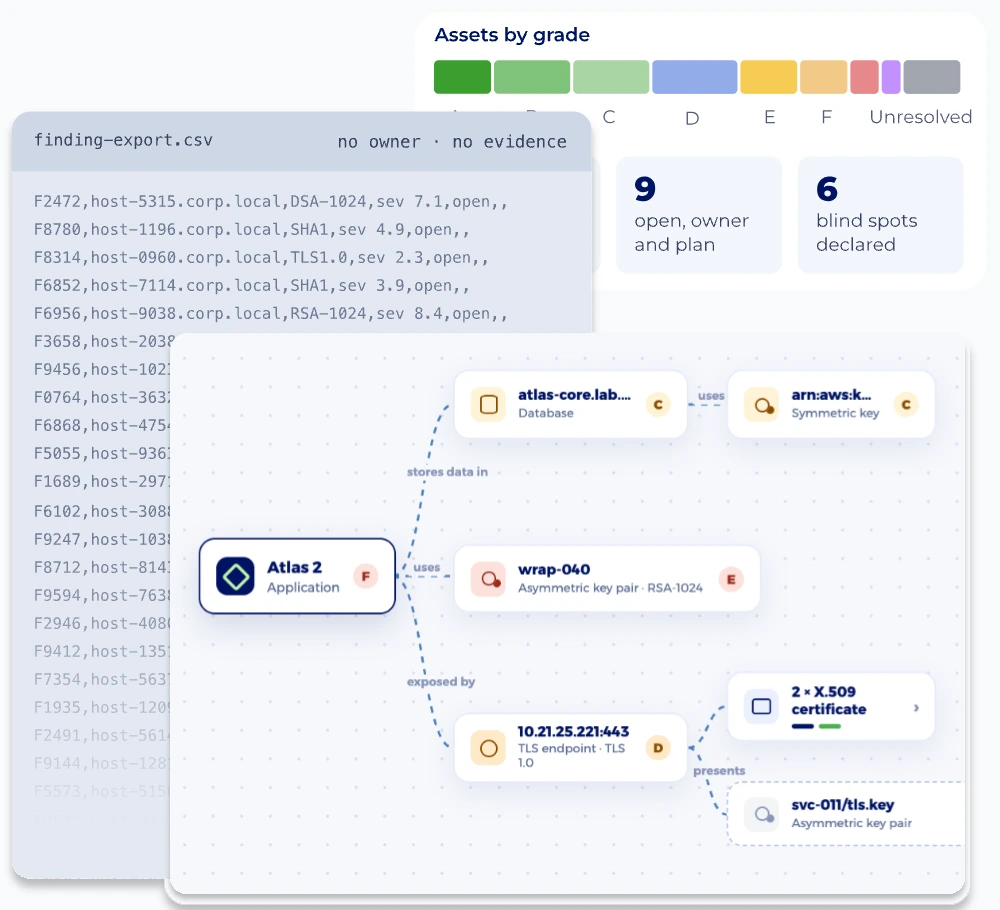
Evertrust CPM construit un inventaire cryptographique unique et qualifié, avec des actions d'enrichissement et des métadonnées issues des systèmes que vous utilisez déjà : CMDB, KMS et coffres-forts, dépôts de code, Kubernetes, gestionnaire de cycle de vie des certificats, ainsi que les fichiers CBOM/SBOM.

Reliez chaque actif à tout ce qui en dépend : applications, jetons, points de terminaison TLS, bibliothèques, bases de données, coffres-forts, jusqu'au HSM.

Inventaire cryptographique qualifié, avec export des constats et graphe des dépendances entre actifs

« Quel référentiel l'a évalué, et dans quelle version ? »

Étape 2

Évaluez chaque actif au regard des référentiels et des politiques. Mesurez votre exposition au risque.

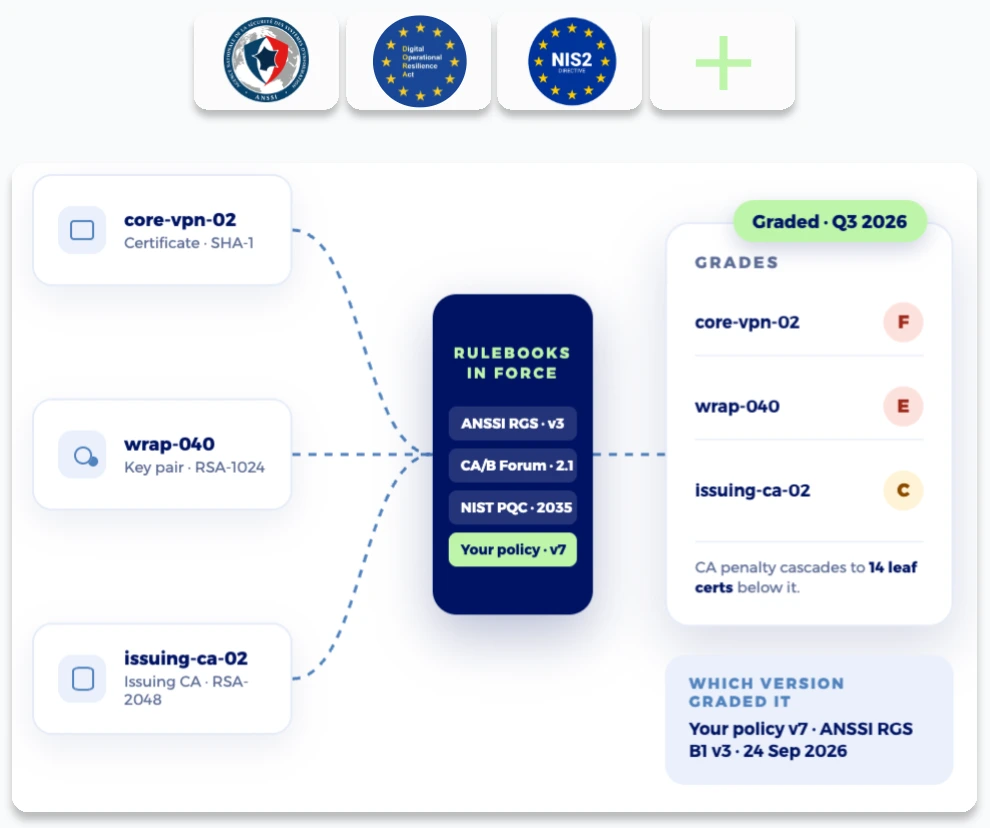
Chaque actif est évalué en continu au regard de référentiels préchargés (RGS de l'ANSSI, CA/Browser Forum, transitions du NIST, cible PQC) et de vos propres politiques. Chaque politique est versionnée : vous pouvez montrer quelles règles s'appliquaient à quel trimestre.

Ce qu'il sait détecter

Certificats expirants ou révoqués, clés codées en dur dans les dépôts, suites cryptographiques faibles, bibliothèques en fin de vie, clés héritées jamais renouvelées, actifs fantômes, et faiblesses d'AC dont la pénalité PQC se propage à tout l'arbre.

Actifs évalués au regard de référentiels versionnés : RGS de l'ANSSI, CA/Browser Forum, PQC du NIST

« Qui en est propriétaire, et qu'avez-vous fait ? »

Étape 3

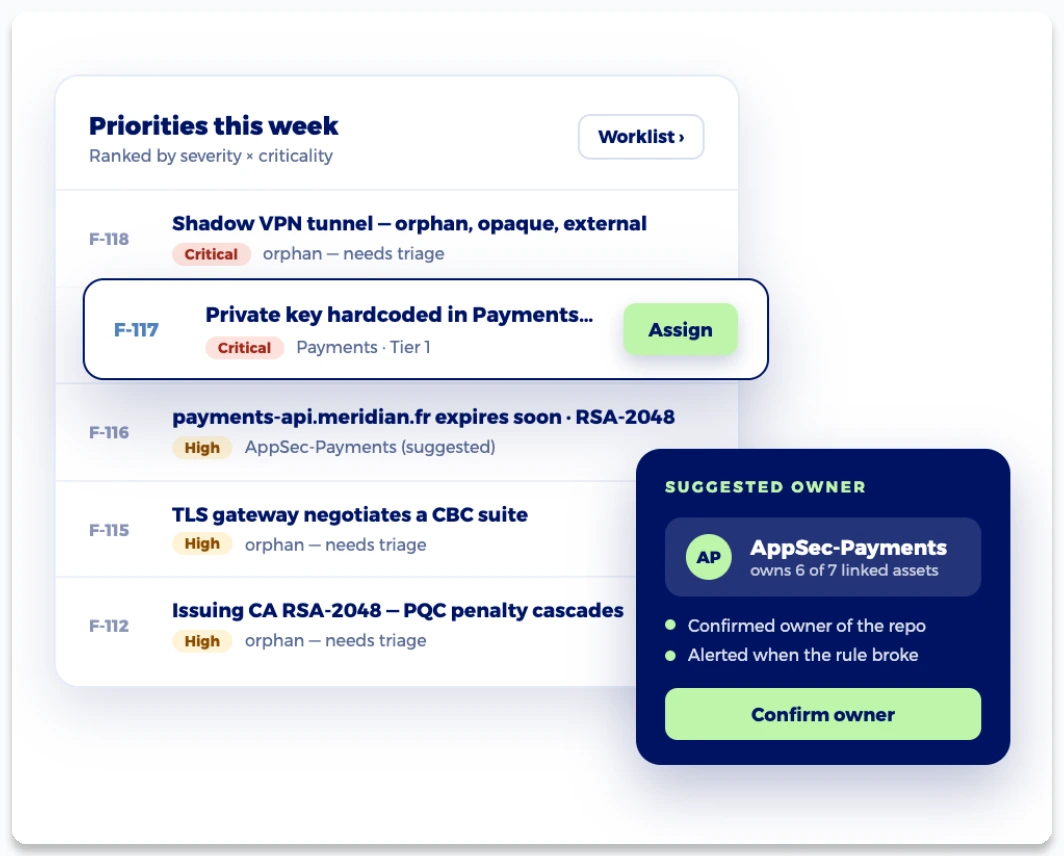
Transformez les constats en plan d'action, avec un propriétaire nommé pour chaque correction.

Evertrust CPM repère les faiblesses classiques (certificats expirants, clés codées en dur, suites cryptographiques faibles, bibliothèques en fin de vie, clés héritées jamais renouvelées, actifs fantômes), les classe par sévérité et par la criticité métier que vous définissez, suggère le propriétaire et l'alerte dès qu'une règle est enfreinte.

Constats classés par sévérité, avec un propriétaire suggéré pour chaque correction

« Comment savoir que c'est vraiment corrigé ? »

Étape 4

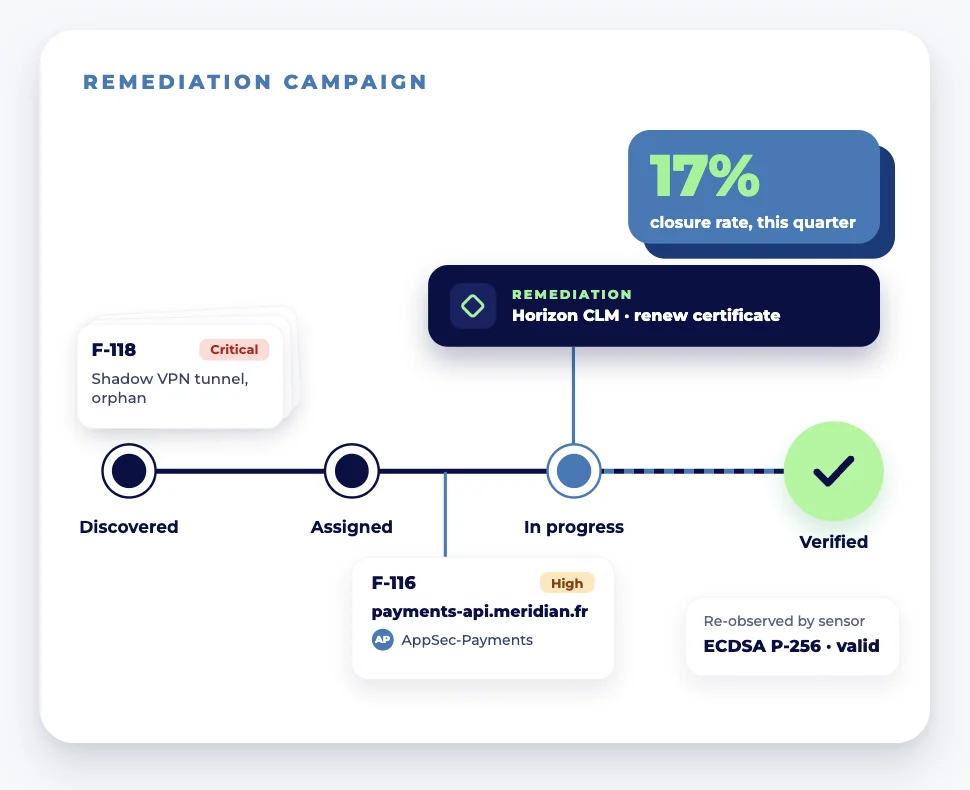
Prouvez chaque remédiation : tracée, vérifiée, prête pour l'audit.

Evertrust CPM ouvre le ticket dans votre outil ITSM, déclenche votre propre automatisation ou demande le renouvellement à votre gestionnaire de cycle de vie des certificats, puis ne clôt la correction qu'une fois qu'un connecteur a revérifié et confirmé. Chaque étape est datée : même une remédiation inachevée reste défendable, et le taux de correction trimestriel devient un chiffre fiable.

Campagne de remédiation suivie de la découverte à la vérification

« Que ne savez-vous pas encore ? »

En continu

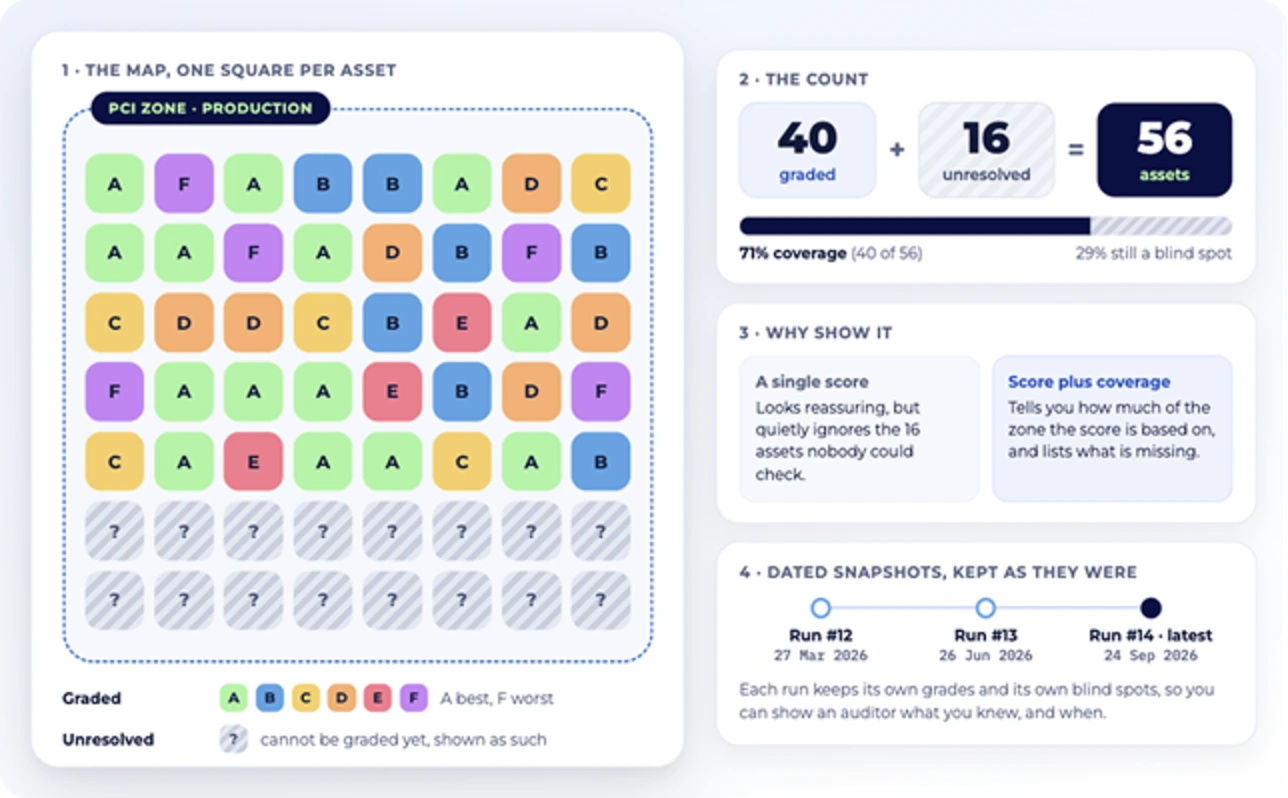
Déclarez votre périmètre. Montrez les angles morts, ne les masquez jamais.

Choisissez le périmètre (votre zone PCI en production, le datacenter de Paris) et la couverture est mesurée par rapport à lui. Ce qui ne peut pas encore être évalué reste dans les chiffres, en Non résolu, et chaque campagne archive un instantané daté : vous pouvez montrer ce que vous saviez, et quand.

Un carré par actif sur le périmètre déclaré, les compteurs d'actifs évalués et non résolus derrière le taux de couverture, et les instantanés datés conservés à chaque exécution

« Pouvez-vous me le montrer, pour ce périmètre et cette période ? »

Étape 5

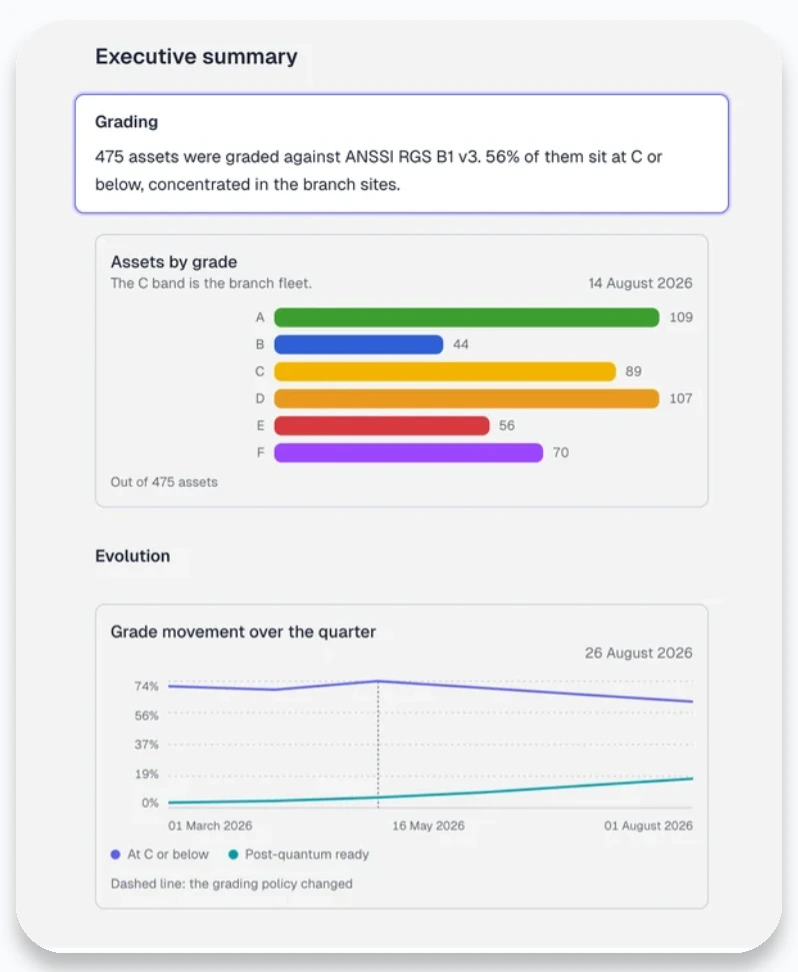
Exportez des preuves prêtes pour l'audit NIS2, DORA et PCI-DSS en quelques clics.

Tout ce qui précède existe pour rendre ce moment possible : choisissez le périmètre, le référentiel, la période et les chapitres, et le dossier se construit à partir de données à jour. Chaque dossier est signé, archivé avec sa date et son opérateur, et montre la progression trimestre après trimestre, en français ou en anglais, sous votre logo.

Dossier de preuves prêt pour l'audit, construit à partir de données de posture à jour

Fonctionne avec votre GRC

Votre plateforme GRC indique à l'auditeur les contrôles que vous déclarez. Evertrust CPM prouve ceux qui relèvent de la cryptographie.

Rien à remplacer. Votre plateforme GRC conserve le processus de conformité, et CPM devient la source de vérité mesurée derrière ses contrôles cryptographiques, au lieu d'une case cochée et d'une capture d'écran.

Parler à un expert
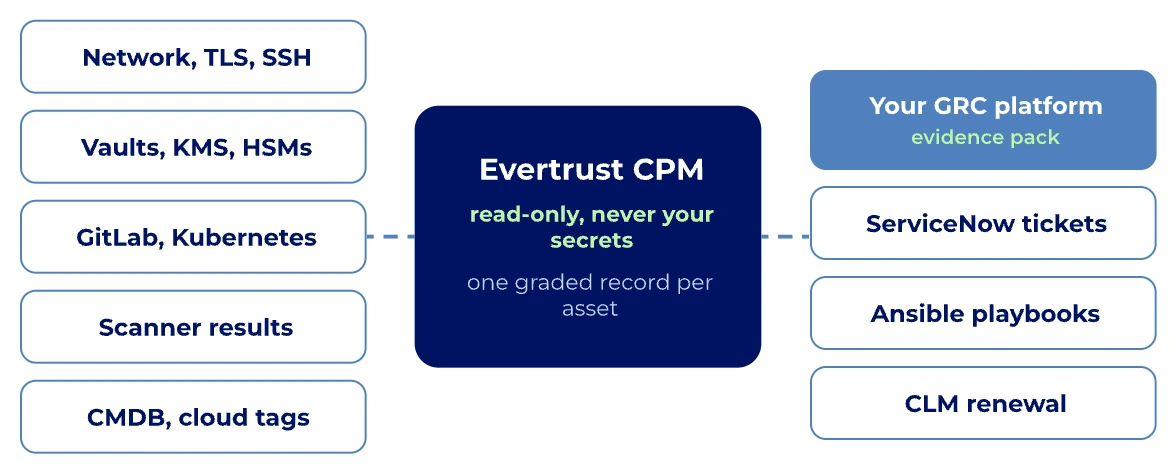
Réseau, coffres-forts, GitLab, scanners et CMDB alimentent Evertrust CPM, qui alimente à son tour votre plateforme GRC, les tickets ITSM, les playbooks et le renouvellement via le CLM

La même boucle pour préparer la migration post-quantique.

On ne migre pas ce qu'on ne gouverne pas. Les dépendances, les propriétaires et le plan dont vous disposez déjà deviennent le plan de migration. CPM le gouverne et le planifie ; il ne réécrit pas vos applications.

Gartner estime à environ 75 % la probabilité qu'un ordinateur quantique pertinent pour la cryptographie existe vers 2030.

Source : Gartner Insights, Postquantum Cryptography: Why You Need to Be Ready by 2030

Un niveau de préparation que le conseil comprend

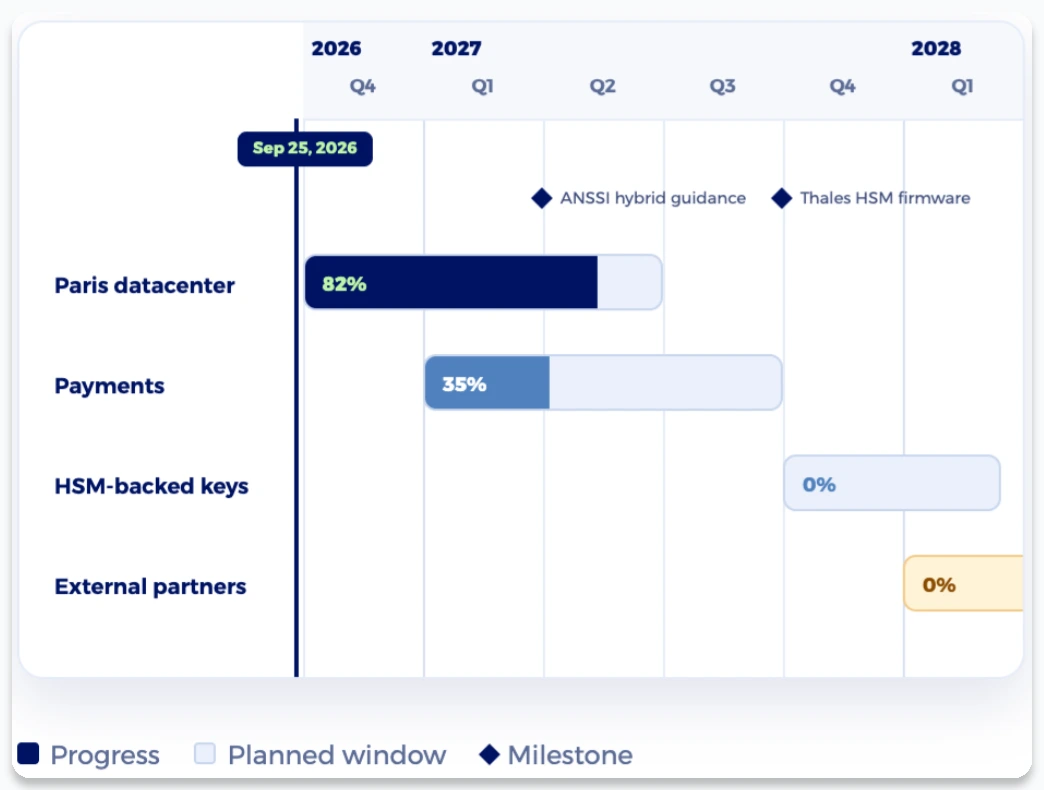
« 25 % de nos systèmes sont résistants au quantique ou suivent un plan daté », suivi trimestre après trimestre, avec la préparation des fournisseurs sur la même échéance.

Calendrier de préparation post-quantique par périmètre, de 2026 à 2028

FAQ

La gestion de la posture cryptographique, expliquée.

Le CPM est la discipline continue qui consiste à connaître chaque certificat et chaque clé en service, à les évaluer au regard de vos politiques et des réglementations auxquelles vous répondez (NIS2, DORA, PCI-DSS, eIDAS), à corriger ce qui est faible avec un propriétaire nommé, et à en apporter la preuve par des éléments datés et signés. Evertrust CPM réalise cette boucle dans un seul produit.

Un CLM émet, renouvelle et révoque des certificats. Evertrust CPM gouverne l'ensemble du parc cryptographique — certificats, clés, protocoles, bibliothèques, matériel adossé à un HSM —, l'évalue au regard de vos référentiels et en prouve le résultat. Les deux fonctionnent ensemble : Evertrust CPM détecte et classe la faiblesse, votre CLM effectue le renouvellement, puis réobserve l'actif pour clore le constat.

Non. Votre plateforme GRC conserve le processus de conformité et le catalogue de contrôles. Evertrust CPM devient la source de vérité mesurée derrière ses contrôles cryptographiques : le dossier de preuves repose sur des données à jour plutôt que sur une case cochée et une capture d'écran.

Les référentiels préchargés comprennent le RGS de l'ANSSI, les exigences de base du CA/Browser Forum, les transitions d'algorithmes du NIST et une cible post-quantique, aux côtés des réglementations auxquelles vous répondez comme NIS2, DORA, PCI-DSS et eIDAS. Vous pouvez ajouter vos propres politiques, et chaque politique est versionnée afin de montrer quelles règles s'appliquaient à quel trimestre.

Non. Evertrust CPM fonctionne en lecture seule et ne détient jamais vos secrets. Il collecte des métadonnées sur le matériel cryptographique en service — algorithme, taille, validité, emplacement, propriétaire, dépendances — et tient un enregistrement évalué par actif.

Les dépendances, les propriétaires et le plan que vous avez déjà construits pour la posture deviennent le plan de migration. Evertrust CPM évalue chaque actif au regard d'une cible post-quantique, suit la préparation trimestre après trimestre et par périmètre, et place la préparation des fournisseurs sur la même échéance : le conseil obtient une trajectoire, pas un tableur.

Des déploiements SaaS, auto-hébergés et souverains sont disponibles, avec des connecteurs qui puisent dans les systèmes que vous exploitez déjà. Parlez à un expert pour adapter le modèle à votre environnement.

Prochaine étape

Abordez votre prochain
audit en toute
confiance.