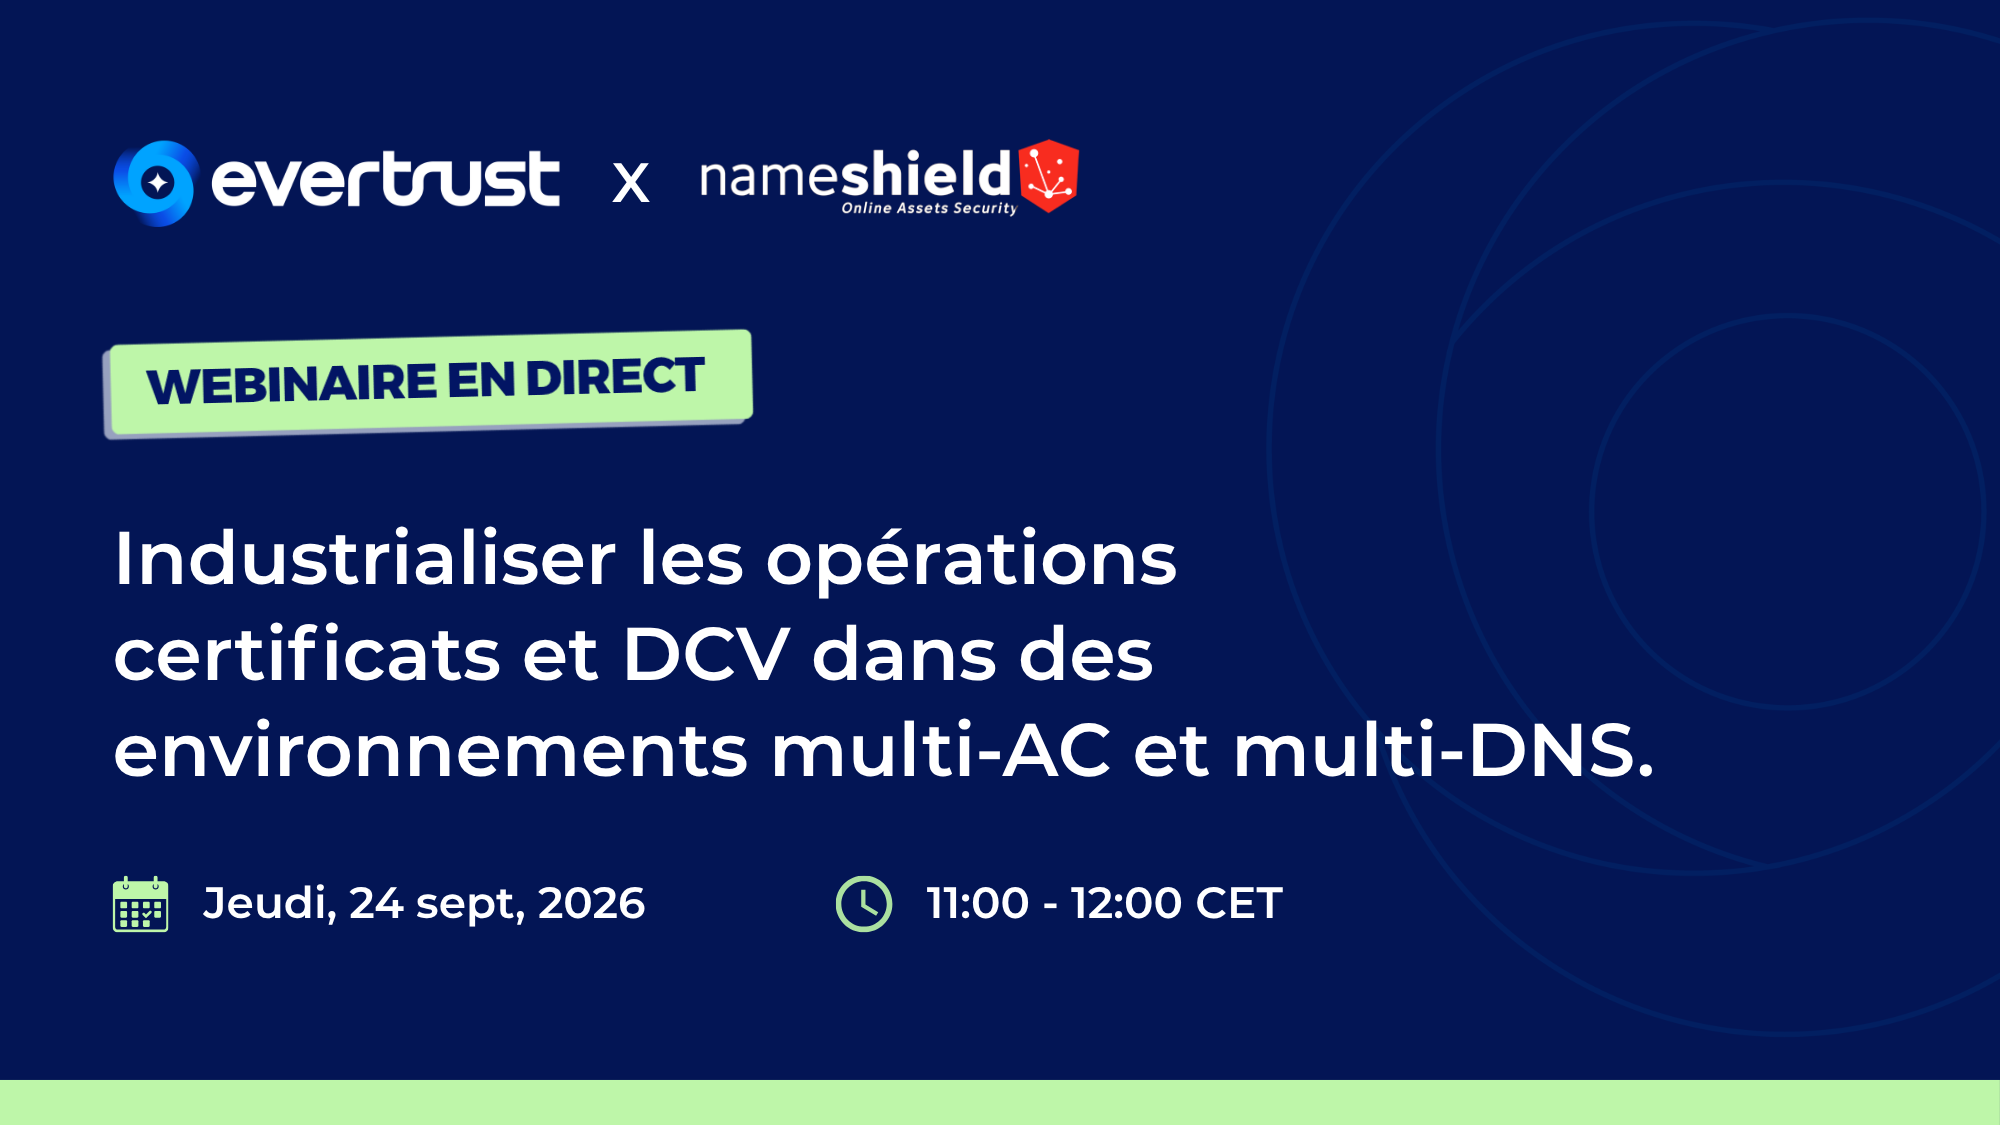
Lorsque la durée de vie des certificats et les fenêtres de validation de domaine se raccourcissent en même temps, les opérations manuelles ne peuvent plus suivre.
Le calendrier est fixé par le CA/Browser Forum : des certificats valables 100 jours à partir du 15 mars 2027, puis des certificats de 47 jours et une DCV de 10 jours à partir du 15 mars 2029. Ce n'est pas une contrainte de plus. C'est un changement de fond de la Web PKI : plus la durée de validité est courte, plus le certificat reste proche de la réalité actuelle du domaine. Et moins l'automatisation relève du choix.
La plupart des équipes se préparent à renouveler leurs certificats plus souvent. Mais ce n'est pas là que les choses cassent en premier. Le vrai point de rupture est ailleurs : entre les certificats et le DNS, entre plusieurs CA et plusieurs prestataires, et entre les équipes sécurité, PKI, réseau et DNS qui doivent toutes tenir la même cadence.
En 30 minutes, Étienne Laviolette, COO d'Evertrust, et Christophe Gérard, Chief Product & Marketing Officer de Nameshield, abordent le sujet des deux côtés : la gestion du cycle de vie des certificats numériques et le DNS.